 Lädt …Lädt …Lädt …
Proxmox-Cluster. Sophos-Firewalls. UniFi-Netzwerke. Deutsche Bahn Datenpipeline.
Kein generisches Portfolio — nur Projekte, die wir selbst gebaut, konfiguriert und übergeben haben.
Unsere abgeschlossenen IT-Projekte
Ausgewählte Referenzprojekte — Infrastruktur, Sicherheit und Softwareentwicklung, produktiv im Einsatz beim Kunden.
Eigene Browser-Erweiterung (Manifest V3) für Chrome, Edge, Brave und Firefox, die KeePass 2 und KeePassXC sicher mit dem Browser verbindet — mit selbst entwickeltem KeePass-Plugin, Passkeys und Schutz vor gefälschten Login-Seiten.
Aufbau und Betrieb einer selbstgehosteten Unifi-Controller-Instanz, die über ein zentrales VPN-Mesh mehrere Standorte (Arztpraxen, Büros) verwaltet — inklusive separatem Gäste-WLAN, MAC/IP-Filterung und Captive Portal.
Vollautomatisierte Datenpipeline zur täglichen und monatlichen Verarbeitung von DIN EN 15380-Komponentendaten — von der Nextcloud-Überwachung bis zur Datenbank-Befüllung auf einem Linux-Server.
Konfiguration und Inbetriebnahme von Sophos Firewall-Geräten — von der Ersteinrichtung über Site-to-Site-VPN bis zum laufenden Monitoring.
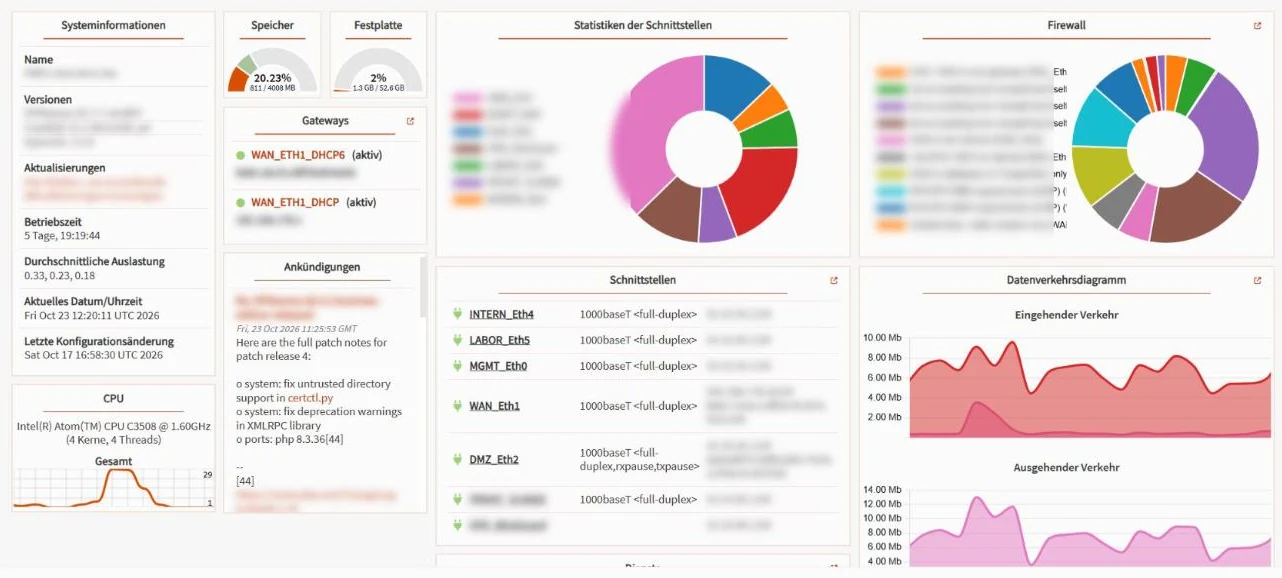
Aufbau und Betrieb einer OPNsense-Firewall, die ein Firmennetz in getrennte Zonen teilt — mit VPN-Fernzugriff, Live-Diagrammen zum Datenverkehr und klaren Regeln für jede Verbindung.
Vollständige Neuinstallation einer Starface-Telefonanlage von Grund auf — von der Server-Installation über SIP-Trunk bis zum produktiven Betrieb mit IP-Telefonen.
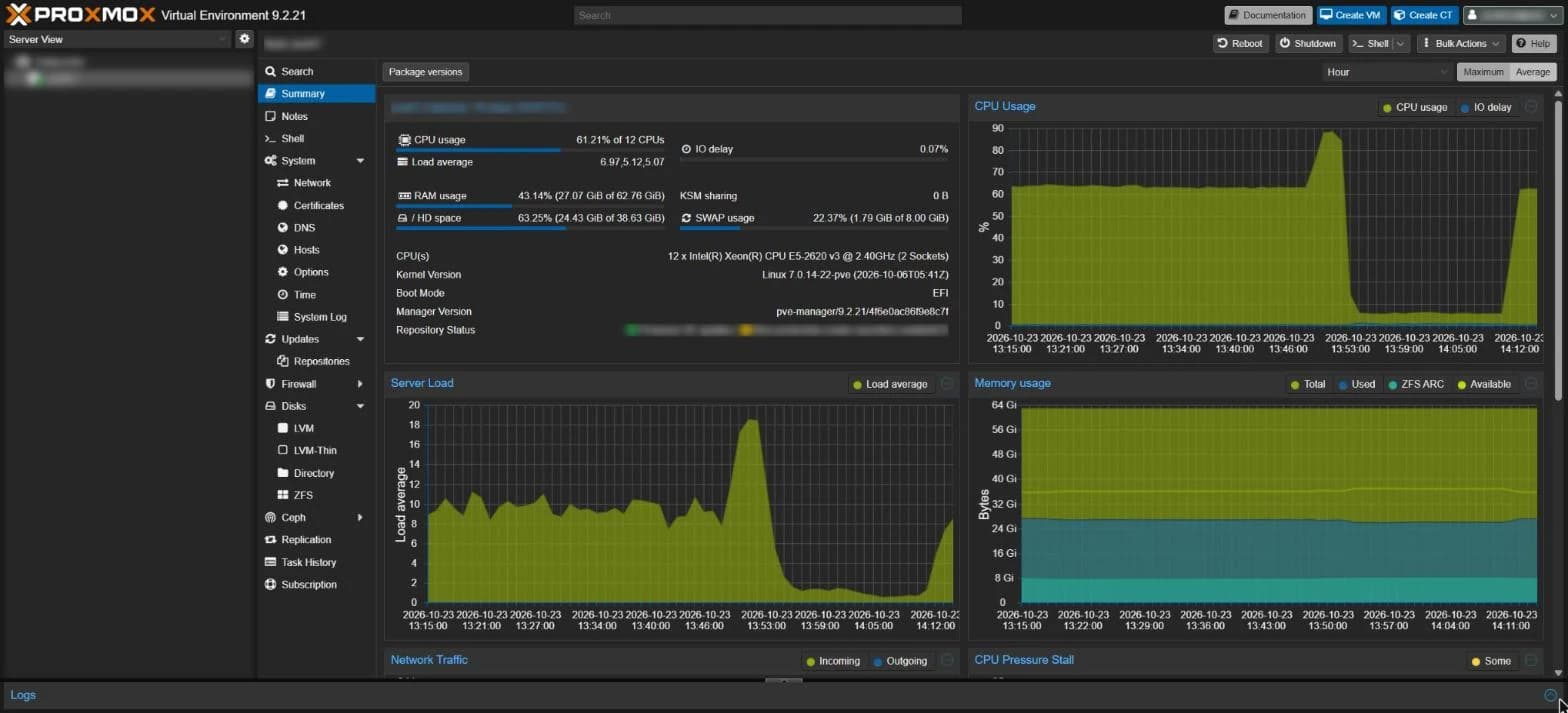
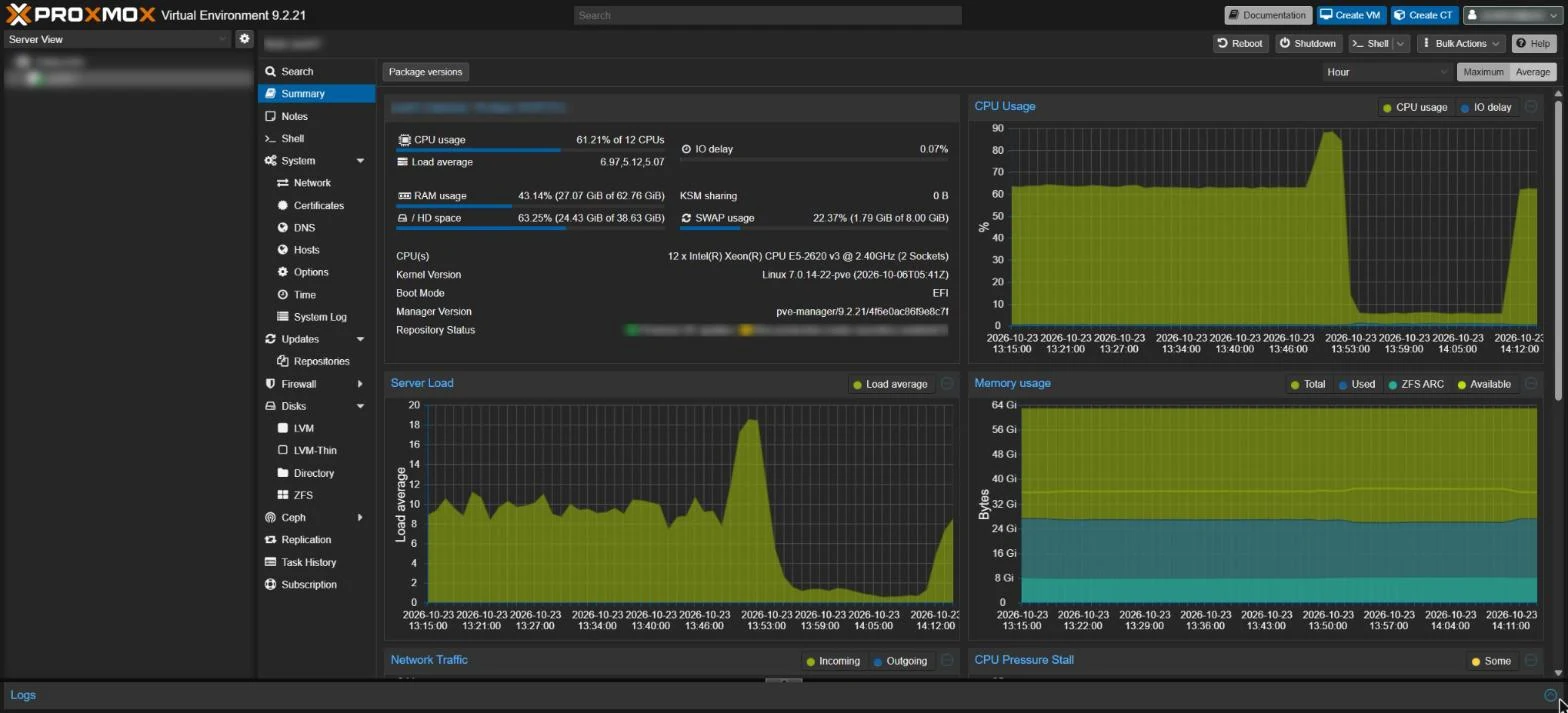
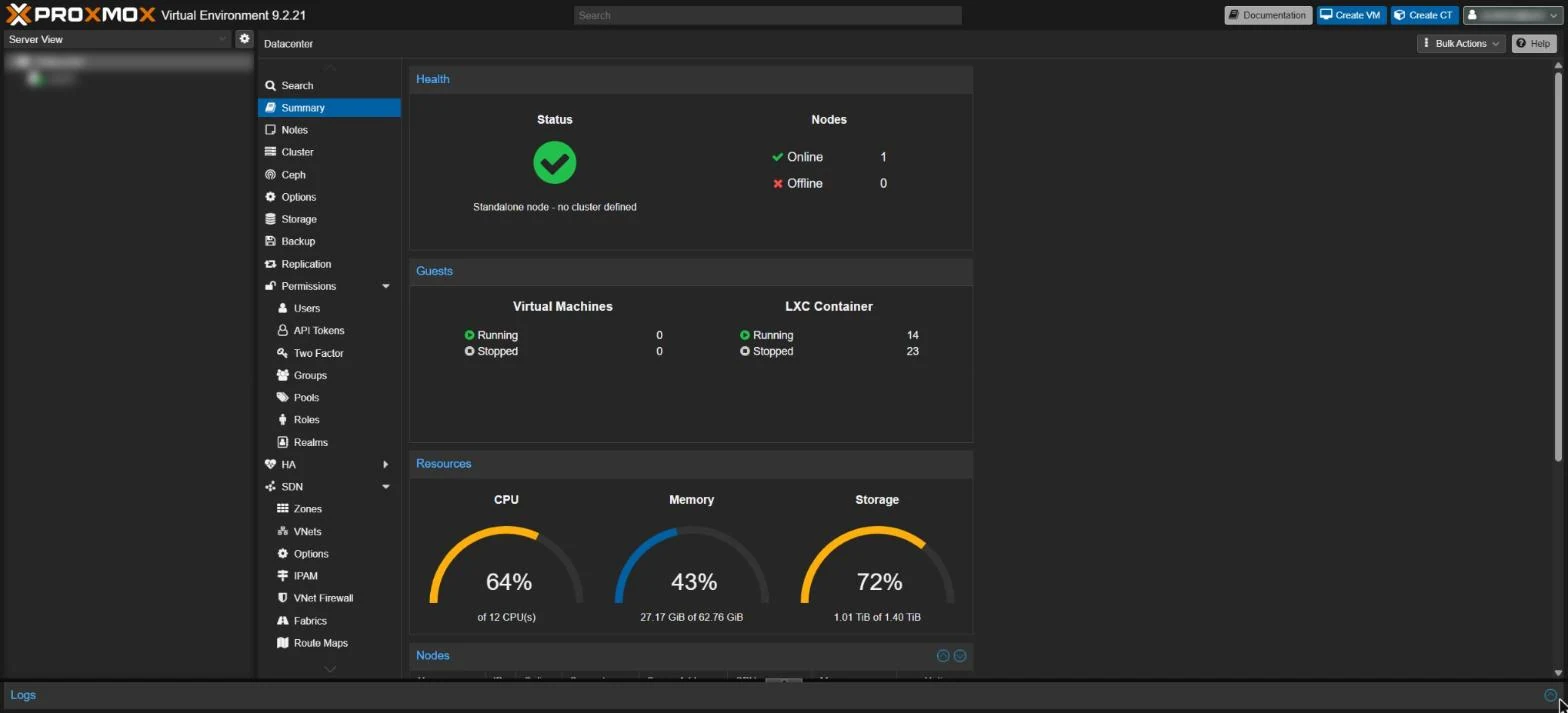
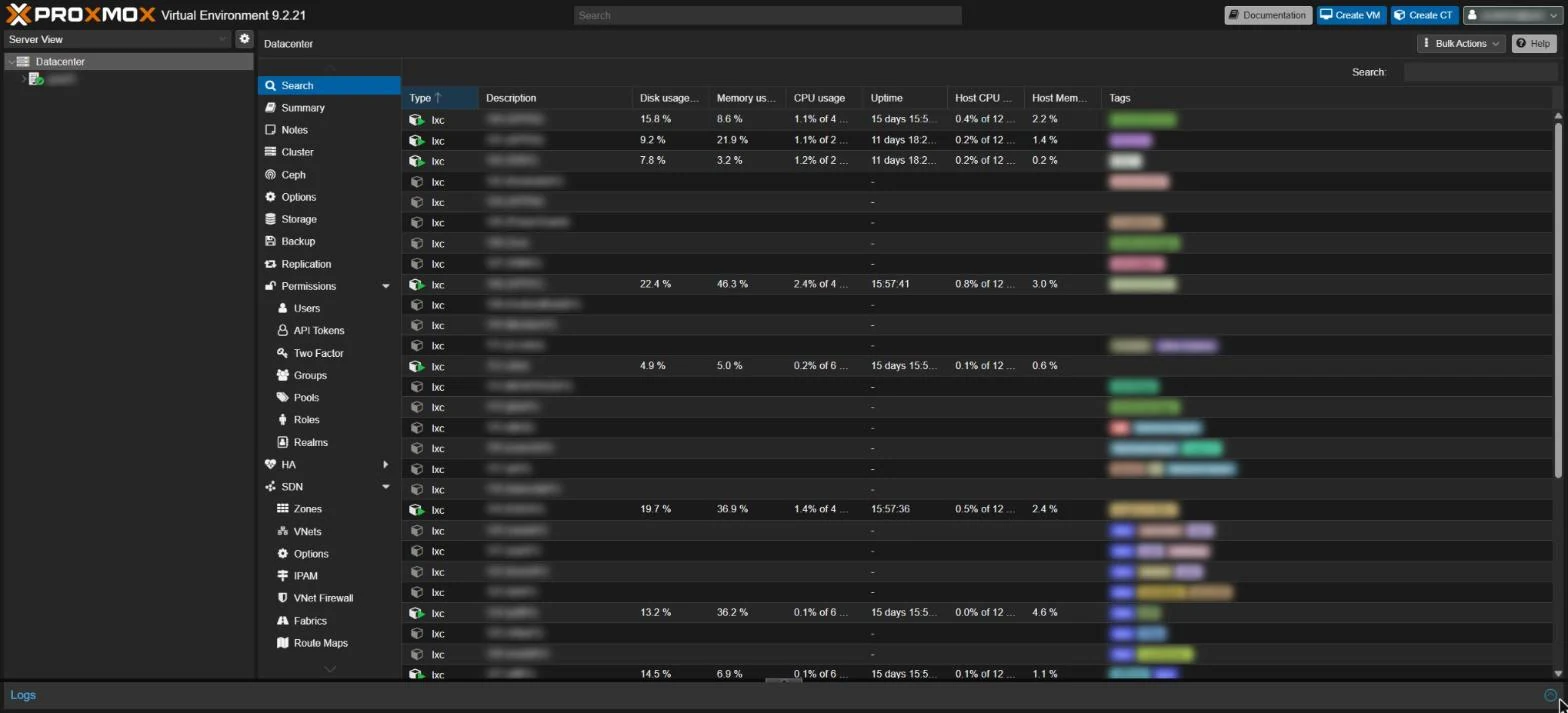
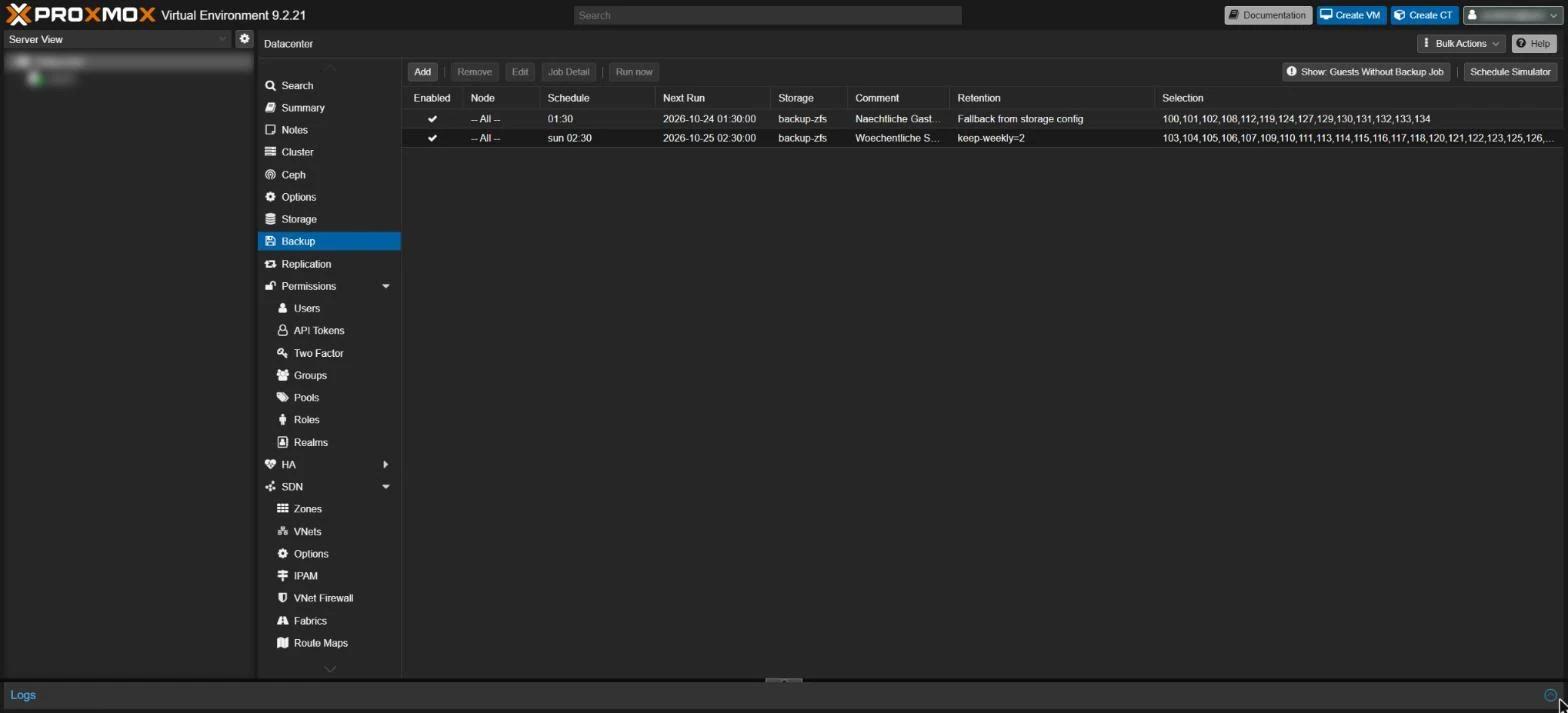
Aufbau und Betrieb von Proxmox-VE-Installationen und VMware-ESXi-Umgebungen auf physischen Servern — inklusive iDRAC/iLO-Fernzugriff.
Migration einer laufenden Node.js + Strapi-CMS-Plattform von Hetzner Cloud auf einen dedizierten Kundenserver — inklusive Datenbankübertragung, NGINX-Konfiguration und SSL.
Konfiguration und Inbetriebnahme von Cisco Managed Switches — Layer-2/3, VLAN-Segmentierung, Spanning Tree, Port-Security und LACP-Bonding.
Eigenentwicklung einer sicheren Passwort-Management-Plattform mit QR-Code-Generierung und verschlüsseltem E-Mail-Versand — vollständig selbst gehostet, DSGVO-konform.
Detaillierte Einblicke in unsere erfolgreichsten Projekte
Eigene Browser-Erweiterung (Manifest V3) für Chrome, Edge, Brave und Firefox, die KeePass 2 und KeePassXC sicher mit dem Browser verbindet — mit selbst entwickeltem KeePass-Plugin, Passkeys und Schutz vor gefälschten Login-Seiten.
Herausforderung
Die bekannten KeePass-Browser-Brücken sind archiviert oder nur noch im Wartungsmodus, und Chrome entfernt alte Manifest-V2-Erweiterungen. KeePass-Nutzer brauchten eine gepflegte, sichere Verbindung zum Browser — ohne Cloud.
Lösung
Eigenständige Umsetzung des KeePassXC-Browser-Protokolls mit NaCl-Verschlüsselung, eigenes KeePass-2-Plugin mit Connector für Windows und Linux, Autofill über Frames und Shadow DOM, Passkeys direkt aus KeePass, Einmal-Codes (TOTP) und eine Warnung bei Fake-Seiten (Punycode, Tippfehler-Domains). Passwörter werden nie in der Erweiterung gespeichert.
Aufbau und Betrieb einer selbstgehosteten Unifi-Controller-Instanz, die über ein zentrales VPN-Mesh mehrere Standorte (Arztpraxen, Büros) verwaltet — inklusive separatem Gäste-WLAN, MAC/IP-Filterung und Captive Portal.
Herausforderung
Jeder Standort hatte eine eigene, unkoordinierte WLAN-Infrastruktur ohne zentrale Verwaltung. Sicherheitsrichtlinien wurden nicht eingehalten, Gäste- und Praxisnetz waren nicht getrennt.
Lösung
Einführung einer selbst gehosteten Unifi-Network-Application auf einem Linux-Server. Alle Access Points an allen Standorten über Site-to-Site-VPN eingebunden. Einheitliche SSIDs, automatische Firmware-Updates, Captive Portal, vollständige MAC/IP-Filterung.
Vollautomatisierte Datenpipeline zur täglichen und monatlichen Verarbeitung von DIN EN 15380-Komponentendaten — von der Nextcloud-Überwachung bis zur Datenbank-Befüllung auf einem Linux-Server.
Herausforderung
Täglich fielen mehrere GB große XML-Dateien nach DIN EN 15380 auf Nextcloud an, die manuell verarbeitet werden mussten. Der Prozess war fehleranfällig und auf Windows-Servern aufgrund des RAM-Verbrauchs nicht automatisierbar.
Lösung
Entwicklung einer kompletten Pipeline: Nextcloud-Überwachung → Streaming-Verarbeitung der Riesendateien ohne In-Memory-Laden → automatisches Aufteilen und Klassifizieren → Backup → Transfer zur Linux-Datenbank → Admin-Benachrichtigung.
Konfiguration und Inbetriebnahme von Sophos Firewall-Geräten — von der Ersteinrichtung über Site-to-Site-VPN bis zum laufenden Monitoring.
Herausforderung
Kunden mit mehreren Standorten benötigten sichere, administrierbare Verbindungen zwischen Niederlassungen — mit zentralem Monitoring und DSGVO-konformen Einstellungen.
Lösung
Planung, Lieferung und vollständige Konfiguration von Sophos XG/XGS-Firewalls: Firewall-Regelwerke, Site-to-Site IPSec- und SSL-VPN, Remote-Access-VPN, IPS, Web-Filtering und Sophos Central Cloud Management.
security2026Aufbau und Betrieb einer OPNsense-Firewall, die ein Firmennetz in getrennte Zonen teilt — mit VPN-Fernzugriff, Live-Diagrammen zum Datenverkehr und klaren Regeln für jede Verbindung.
Herausforderung
Ein flaches Netz, in dem jedes Gerät jeden Server erreicht: Ein einziges kompromittiertes Gerät hätte Zugriff auf Verwaltung, Datenbanken und Backups gehabt.
Lösung
Trennung in eigene Zonen für Verwaltung, öffentlich erreichbare Dienste, interne Datenbanken und Testsysteme. Zwischen den Zonen ist nur erlaubt, was gebraucht wird (zum Beispiel nur der Datenbank-Port). Fernzugriff per WireGuard-VPN, freigegeben pro Gerät statt pauschal. Verkehr und Regeln laufend im Blick.
Vollständige Neuinstallation einer Starface-Telefonanlage von Grund auf — von der Server-Installation über SIP-Trunk bis zum produktiven Betrieb mit IP-Telefonen.
Herausforderung
Das Unternehmen nutzte noch eine veraltete ISDN-Anlage. Die Anlage musste über ein Wochenende mit 0-Ausfallzeit eingeführt werden.
Lösung
Installation von Starface auf dediziertem Server, Konfiguration aller Rufnummern, Gruppen, Warteschlangen und IVR-Menüs, Anbindung des SIP-Trunks, Rollout der IP-Telefone (Yealink) und Softphone-Clients.
virtualization2019Aufbau und Betrieb von Proxmox-VE-Installationen und VMware-ESXi-Umgebungen auf physischen Servern — inklusive iDRAC/iLO-Fernzugriff.
Herausforderung
Kunden benötigten eine klare Virtualisierungsstrategie: Hardware-Konsolidierung, strukturiertes Backup, Hochverfügbarkeit und Fernzugriff ohne physischen Zutritt.
Lösung
Projektspezifische Auswahl zwischen Proxmox VE und VMware ESXi. Konfiguration von iDRAC (Dell) bzw. iLO (HP) für Fernwartung. Aufbau von Backup-Routinen mit PBS und Veeam. HA-Cluster wo sinnvoll.
Migration einer laufenden Node.js + Strapi-CMS-Plattform von Hetzner Cloud auf einen dedizierten Kundenserver — inklusive Datenbankübertragung, NGINX-Konfiguration und SSL.
Herausforderung
Der Kunde wollte weg von Hetzner auf eigene Hardware. Die Plattform war in aktivem Betrieb — der Umzug durfte keine Ausfallzeit produzieren.
Lösung
Vollständige Dokumentation der Hetzner-Umgebung, Vorbereitung des Zielservers (NGINX, Node.js, PM2, SSL via Let's Encrypt), Datenbank-Transfer, Mediensynchronisation via rsync, DNS-Umschaltung.
Konfiguration und Inbetriebnahme von Cisco Managed Switches — Layer-2/3, VLAN-Segmentierung, Spanning Tree, Port-Security und LACP-Bonding.
Herausforderung
Gewachsene Netzwerke mit unstrukturierten Switches, fehlender VLAN-Segmentierung und Sicherheitsproblemen durch offene Ports.
Lösung
VLAN-Design nach Netzwerkzonen, Spanning Tree Protocol für Loop-Vermeidung, Port-Security, LACP-Trunks zu Servern und Firewalls. Vollständige Dokumentation.
Eigenentwicklung einer sicheren Passwort-Management-Plattform mit QR-Code-Generierung und verschlüsseltem E-Mail-Versand — vollständig selbst gehostet, DSGVO-konform.
Herausforderung
Für Kunden, die Passwörter intern sicher weitergeben müssen, fehlte eine einfache selbst gehostete Lösung ohne Cloud-Abhängigkeit.
Lösung
Node.js-basierte Plattform mit verschlüsselter Speicherung, einmalig gültigen QR-Codes und automatischem E-Mail-Versand. Zugangsdaten werden nach Abruf oder Ablauf automatisch gelöscht.
Reale Projekte, verifizierbare Ergebnisse — Ihr Projekt könnte das nächste sein. Festpreisangebot in 2 Werktagen.